Just in time und Just as needed - Privilegierter Zugriff als Ausnahme, nicht als Dauerzustand
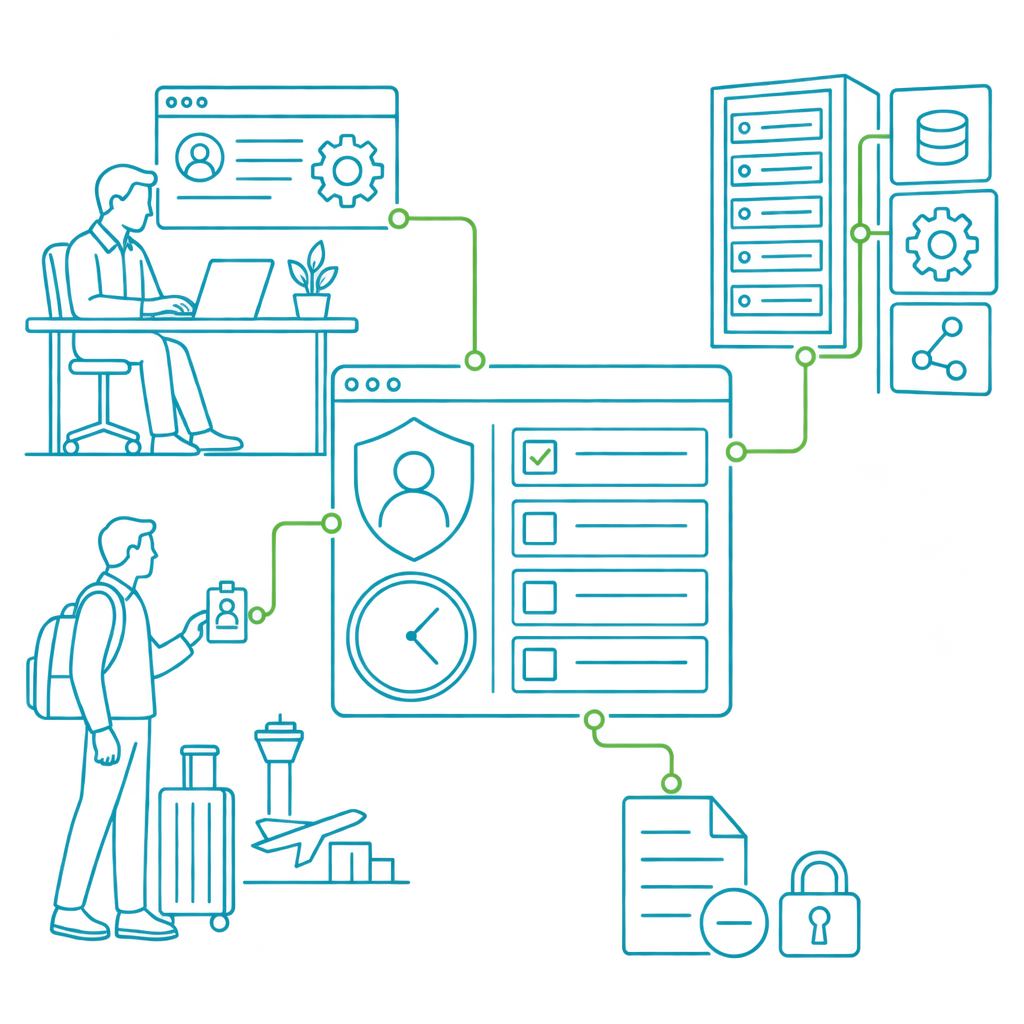
In der Praxis stellt sich schnell die Frage, wie privilegierte Zugriffe technisch umgesetzt werden sollen. Benötigen Mitarbeitende eigene, dauerhaft bestehende Admin‑Konten – oder werden privilegierte Berechtigungen nur dann bereitgestellt, wenn sie tatsächlich gebraucht werden? uniqkey setzt hier auf Just‑in‑Time‑Konzepte, bei denen privilegierte Konten oder Berechtigungen erst für eine konkrete Aufgabe erzeugt und nach Abschluss automatisch wieder entzogen werden. So entstehen keine dauerhaft angreifbaren Konten, die über ihre eigentliche Nutzung hinaus bestehen bleiben.
Alternativ können auch Modelle zum Einsatz kommen, bei denen privilegierte Konten dauerhaft existieren, das zugehörige Passwort jedoch nur für einen begrenzten Zeitraum bereitgestellt oder unmittelbar nach der Nutzung automatisch geändert wird. In weiterentwickelten Szenarien kennen Nutzer das Passwort privilegierter Konten überhaupt nicht mehr: Sie authentifizieren sich am PAM‑System mit ihrer persönlichen Identität, und der Zugriff auf das Zielsystem erfolgt kontrolliert im Hintergrund. Das reduziert das Risiko von Passwortmissbrauch erheblich und erhöht gleichzeitig die Nachvollziehbarkeit.
Neben der zeitlichen Begrenzung privilegierter Zugriffe spielt auch deren inhaltliche Begrenzung eine zentrale Rolle. Mit dem Just‑as‑Needed‑Prinzip stellen wir sicher, dass Nutzer nicht pauschal weitreichende Administratorrechte erhalten, sondern genau die Berechtigungen, die für eine konkrete Aufgabe erforderlich sind. So lassen sich privilegierte Tätigkeiten fein granular abbilden – etwa durch aufgabenspezifische Rollen oder eingeschränkte Administrationsrechte – und unnötige Risiken vermeiden. Privilegierter Zugriff wird damit von einem umfassenden Status zu einer klar definierten, kontrollierten Ausnahme.
Managed Sessions - Kontrollierte Sessions statt direkter Systemzugriffe
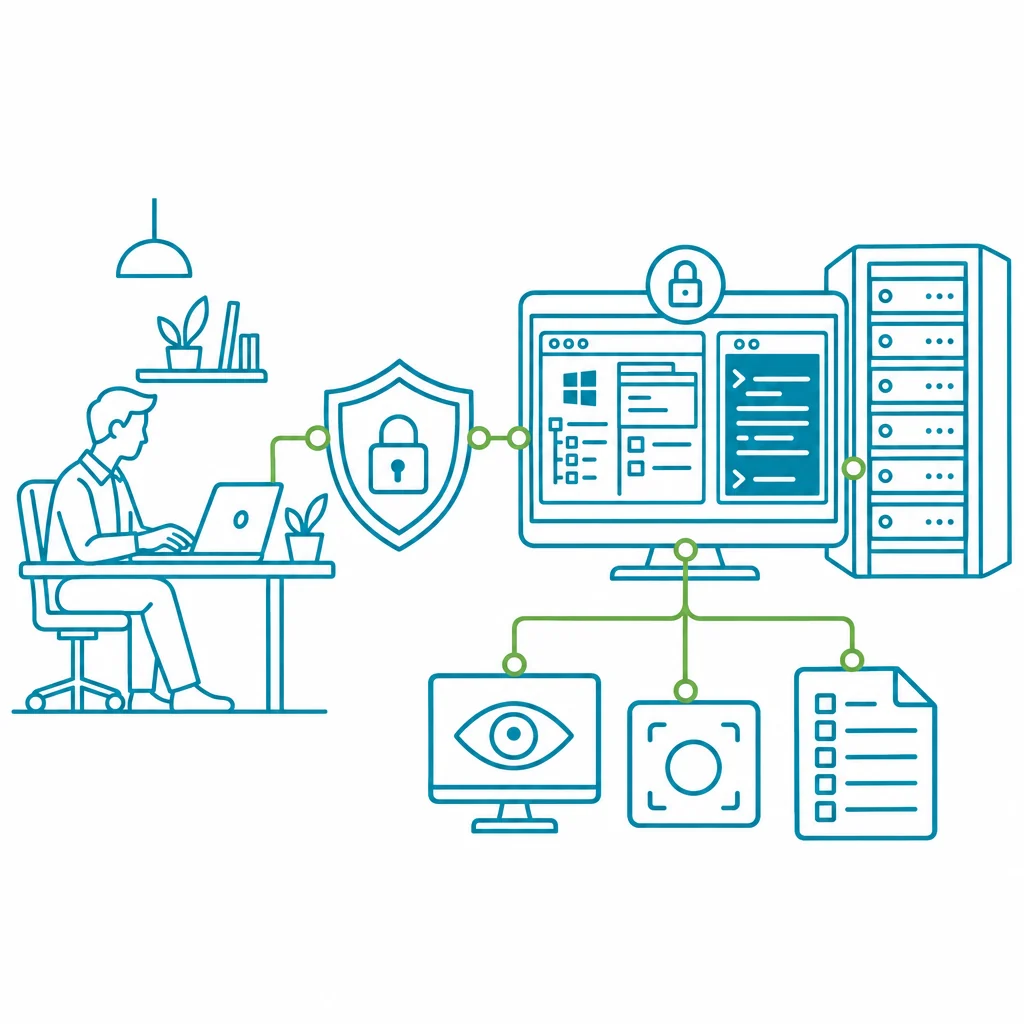
Privilegierte Tätigkeiten erfolgen zunehmend über sogenannte Managed Sessions. Nutzer melden sich zunächst am PAM‑System an, wählen die benötigte Zielressource aus und erhalten – nach automatischer oder manueller Freigabe – eine zeitlich begrenzte privilegierte Sitzung. Während dieser Session bleibt der Zugriff vollständig kontrolliert.
Wir sehen einen wesentlichen Mehrwert moderner PAM‑Lösungen in der lückenlosen Nachvollziehbarkeit privilegierter Aktivitäten. Es wird nicht nur dokumentiert, wer wann auf welches System zugegriffen hat, sondern auch was innerhalb einer privilegierten Session tatsächlich ausgeführt wurde – etwa Kommandos, Konfigurationsänderungen oder gestartete Verbindungen. Diese Transparenz ist essenziell für Audits, Incident‑Analysen und die Einhaltung regulatorischer Anforderungen.
Sicherheit, Nachvollziehbarkeit und Akzeptanz in Einklang bringen
Privileged Access Management bringt organisatorische und kulturelle Herausforderungen mit sich. Die Überwachung privilegierter Sitzungen wirft Fragen zu Datenschutz, Mitbestimmung und Akzeptanz auf – sowohl bei Betriebsräten als auch bei Administratoren, die ihre gewohnten Arbeitsweisen anpassen müssen. Bei unseren erfolgreichen PAM‑Einführungen berücksichtigen wir diese Aspekte von Beginn an und schaffen transparente Regeln, klare Kommunikationskonzepte und pragmatische Lösungen, die Sicherheit erhöhen, ohne die tägliche Arbeit unnötig zu erschweren. Denn Sicherheit und Effizienz dürfen sich nicht ausschließen – intuitive Systeme fördern die Akzeptanz bei den Anwendern und unterstützen die Einhaltung von Compliance-Vorgaben.