SSO – Komplexität reduzieren, Sicherheit erhöhen
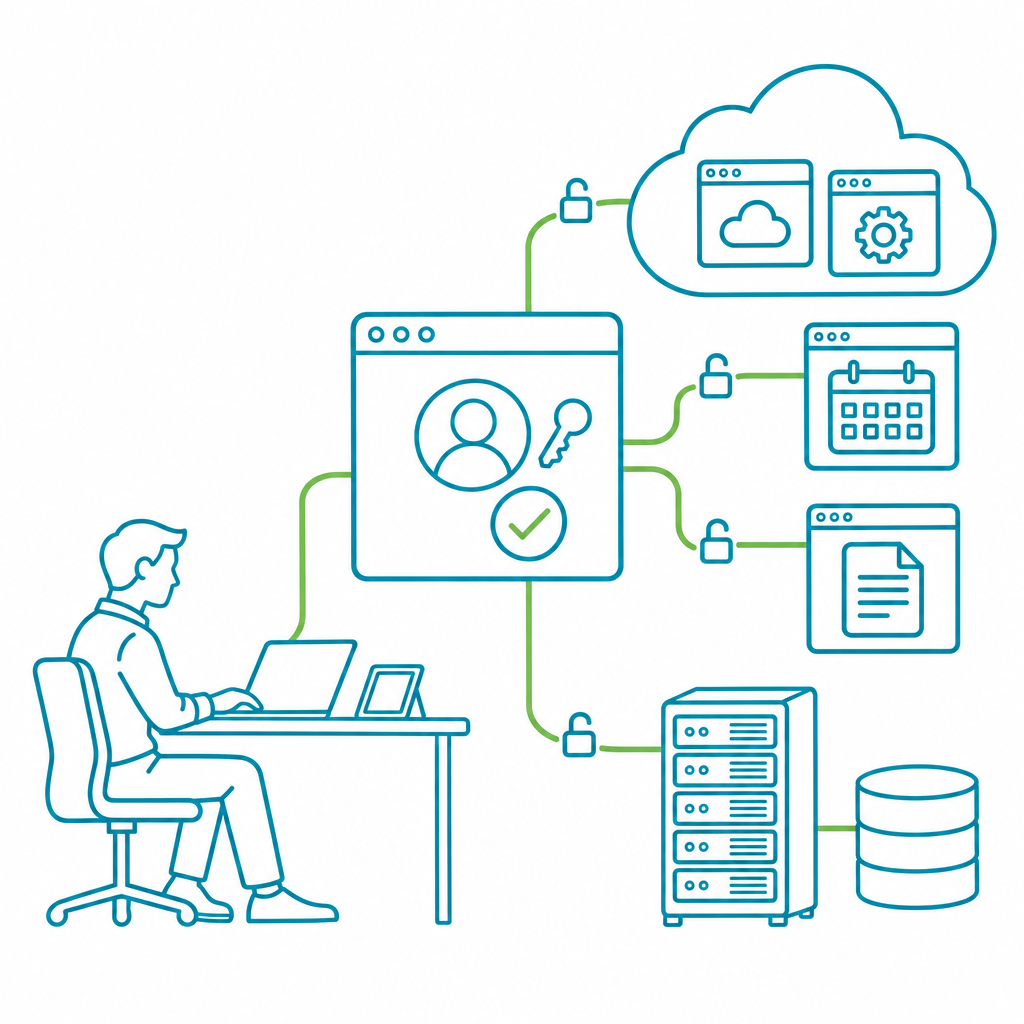
Viele Organisationen haben eine historisch gewachsenen Anwendungslandschaft, in der jede Anwendung eigene Benutzerkonten und Passwörter erfordert, was die Nutzererfahrung erheblich beeinträchtigt.
Single-Sign-On (SSO) schafft hier sofort Entlastung: Eine Anmeldung genügt, um kontrollierten Zugriff auf alle relevanten Anwendungen zu erhalten – unabhängig davon, ob diese im eigenen Rechenzentrum oder in der Cloud betrieben werden.
Für uns ist SSO mehr als Komfort – es ist die technologische Grundvoraussetzung für effiziente, sichere und regelkonforme Zugriffsprozesse. Auf dieser Basis lassen sich Komplexität reduzieren, Risiken eindämmen und Governance‑Vorgaben zuverlässig einhalten. Die Herausforderung liegt dabei nicht nur in der technischen Integration, sondern auch in der Abstimmung mit Datenschutz, internen Governance-Strukturen und Prozessen.
MFA - Sicherheit dort, wo sie wirklich zählt
Moderne IT‑Landschaften sind heute von überall erreichbar – aus dem Homeoffice oder von unterwegs. Gleichzeitig stoßen klassische Anmeldeverfahren dabei zunehmend an ihre Grenzen: Passwörter gelten als eines der größten Sicherheitsrisiken in modernen IT‑Umgebungen. Sie sind anfällig für Phishing, schwer zu verwalten und oft der Einstiegspunkt für Angriffe. Damit stellt sich unweigerlich die Frage: Wie kann sichergestellt werden, dass ein Zugriff tatsächlich sicher ist? Und wie lässt sich zuverlässig feststellen, dass die Person, die sich anmeldet, auch wirklich die ist, für die sie sich ausgibt? Gerade bei besonders schützenswerten Anwendungen ist diese eindeutige Identifikation entscheidend.
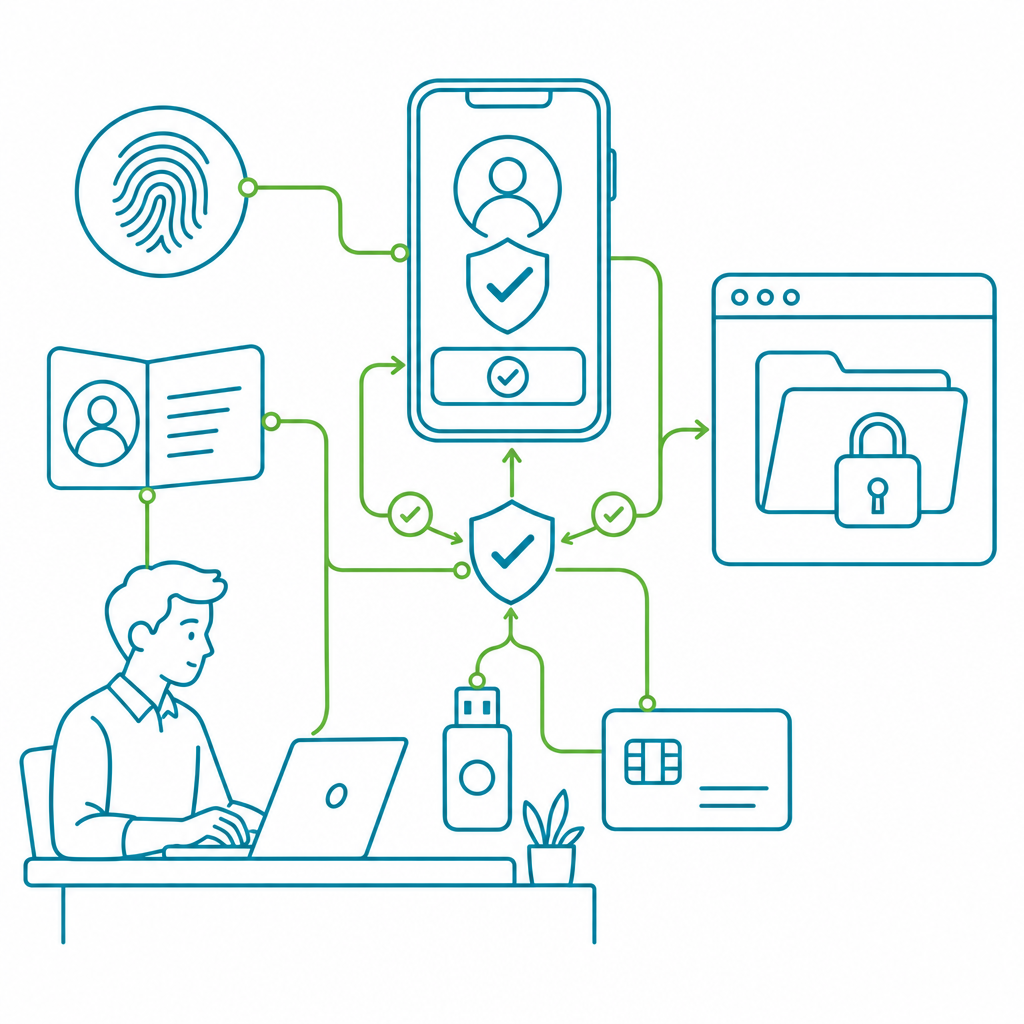
uniqkey hilft Unternehmen sensible Zugriffe differenziert abzusichern, wobei MFA eine zentrale Rolle spielt und zusätzliche Sicherheit durch gezielte Prüfmechanismen genau dort schafft, wo sie wirklich erforderlich ist.
In der Praxis steht Multi‑Faktor‑Authentifizierung oft im Spannungsfeld zwischen Sicherheit und Alltagstauglichkeit. Nicht jeder Mitarbeitende verfügt über ein Firmen‑Smartphone oder kann auf die gleichen Authentifizierungsmethoden zurückgreifen. Wir berücksichtigen bei unseren Lösungen diese Realität und setzen auf flexible MFA‑Szenarien, die auch private Endgeräte oder alternative Faktoren einbeziehen. Ziel ist es, ein hohes Sicherheitsniveau zu erreichen, ohne operative Abläufe unnötig zu erschweren.
klein
Passwortlos denken – Sicherheit neu bewerten
Viele Probleme in der täglichen Authentifizierung entstehen nicht durch technische Grenzen, sondern durch die Art, wie Passwörter im Arbeitsalltag tatsächlich genutzt werden. Sobald sie zu komplex oder zu häufig geändert werden, müssen sich Mitarbeitende Notizen machen und das Passwort verliert seinen Sicherheitswert.
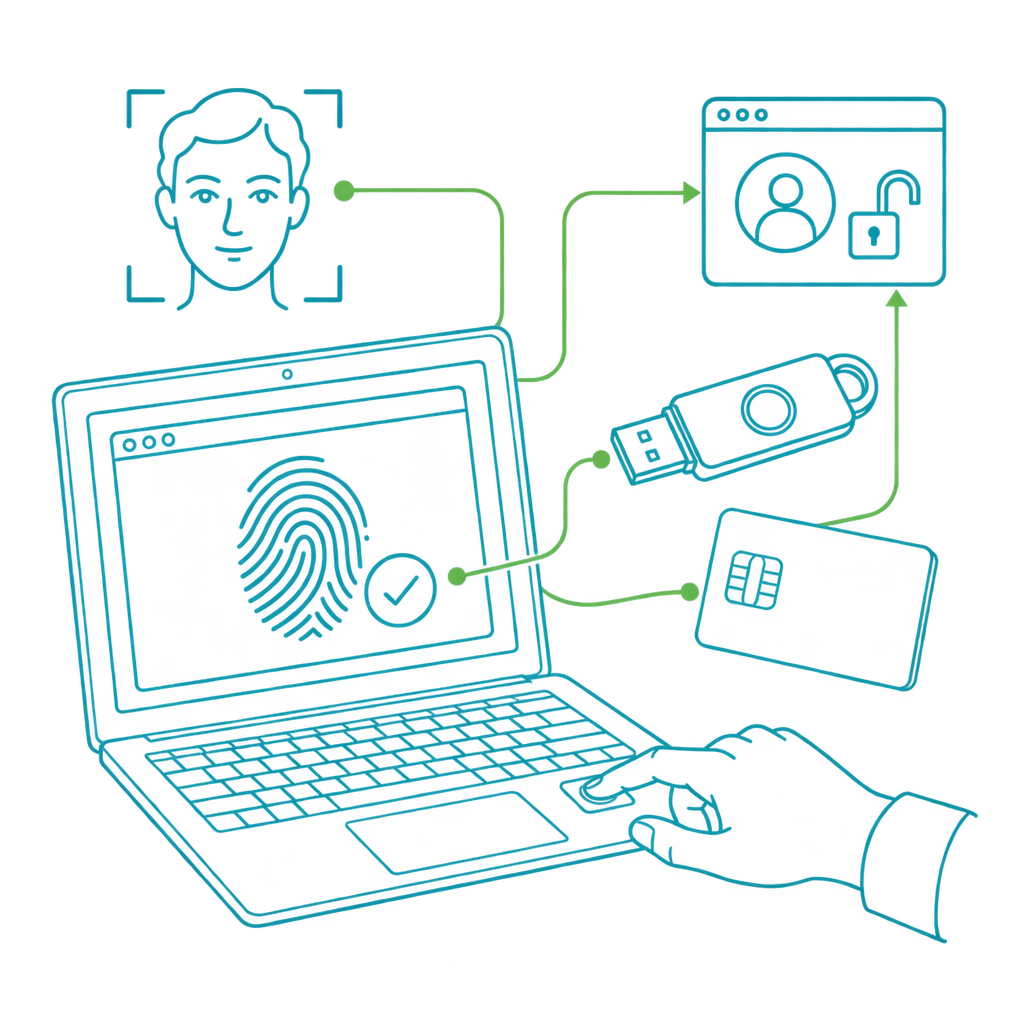
Daher sehen wir ein großes Potenzial in passwortloser Authentifizierung, die einen deutlichen Sicherheits- und Usability‑Gewinn bringt, sofern sie praktikabel in den Arbeitsalltag integriert wird. Je nach Anwendungsfall können biometrische Merkmale, Hardware‑Token oder Smartcards als passwortlose Authentifizierungsfaktoren eingesetzt werden – jeweils mit dem Ziel, sichere und zugleich nutzerfreundliche Anmeldeprozesse zu ermöglichen. Entscheidend ist eine realistische Bewertung, welche Faktoren technisch, organisatorisch und wirtschaftlich sinnvoll sind. Trotzdem bleibt auch das klassische Passwortmanagement relevant – etwa für Alt-Systeme oder Übergangsphasen – und sollte in eine übergreifende Sicherheitsstrategie eingebettet sein.